

Firma e sigurisë S21sec ka publikuar Raportin e saj të dytë për Malware-in për Smartphone-ët. Përfundimi i tij kryesor është i qartë: përdoruesit ende nuk janë plotësisht të vetëdijshëm se ne nuk mbajmë më një "telefon", por një kompjuter xhepi të ekspozuar ndaj të njëjtave kërcënime si një PC. Lidhur me platformat, është për t'u habitur që, edhe pse iOS ka më shumë dobësi të dokumentuara në periudha të caktuara, sulmuesit përqendrohen në krijimin e malware-it për Android për shkak të shkallës dhe modelit të shpërndarjes.
Raporti niset nga një realitet i pamohueshëm: numri i telefonave inteligjentë po rritet në mënyrë të pakontrolluar . Dhe ky zgjerim tërheq ata që më parë kishin projektuar viruse, trojanë, krimba, botnet dhe programe të tjera keqdashëse për kompjuterët. Sot, krijimi i programeve keqdashëse për celularë mund të sjellë të njëjtat para dhe famë si sulmi ndaj PC-ve, me një avantazh shtesë: telefoni është pika qendrore e kontaktit për identitetin, financat, jetën shoqërore dhe punën.
Megjithatë, ne përdoruesit ende mendojmë se kemi një telefon kur në realitet mbajmë me vete një mini-kompjuter që kryen edhe thirrje. Për S21sec, faktori njerëzor mbetet hallka më e dobët në zinxhirin e sigurisë: komoditeti shpesh i tejkalon praktikat më të mira dhe aty lulëzon mashtrimi.
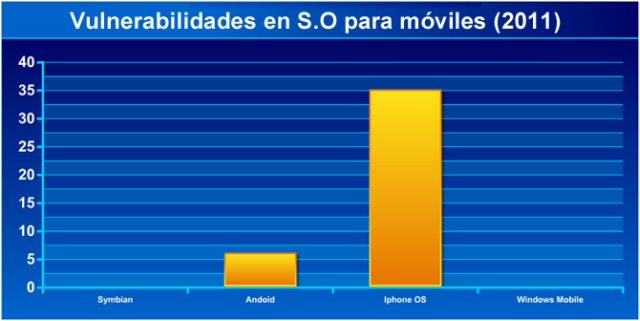
Raporti hedh poshtë disa mite sipas platformave. iOS nuk është në thelb më i sigurt se Android . Në fakt, gjatë njërës prej periudhave të analizuara, u zbuluan 35 dobësi serioze në iOS krahasuar me vetëm 6 në Android . Këto të meta mund t'u lejojnë kriminelëve të shfrytëzojnë dobësinë për të krijuar programe keqdashëse për iPhone ose iPad. Megjithatë , realiteti operativ tregon se ka dukshëm më shumë programe keqdashëse për Android sesa për iOS.
Ka disa arsye. Edhe me një kernel shumë të fuqishëm, Android tërheq më shumë sulme sepse është më popullor , njësoj si në epokën Windows kundrejt Mac: nuk ishte se Mac-ët ishin të paprekshëm, por përkundrazi se sulmi ndaj Windows ishte më fitimprurës për shkak të vëllimit të madh. Një arsye tjetër është natyra e hapur e Android-it : mund të jetë i rootuar, lejon instalimin e aplikacioneve nga jashtë Google Play Store dhe ekzistojnë dyqane alternative aplikacionesh . Edhe këtu, S21sec vë në dyshim nëse App Store është automatikisht më i sigurt: siguria përmes errësirës e bën të vështirë të dish se cili program keqdashës është projektuar për iOS dhe cili përfundon duke u futur në dyqanin e tij.
Të gjitha detajet e raportit S21sec.
Shtrirja e kërcënimeve mobile

- Malware dominues: the Trojans Ato përqendrojnë shumicën dërrmuese të malware-it për celularë (më shumë se 95%).
- Banka dhe mashtrimi: : Pothuajse të gjitha sulmet ndaj bankave mobile janë objektiv Pajisjet Android, të favorizuara nga pjesa e tyre e tregut dhe mundësia e duke anashkaluar.
- Mashtrimet dhe phishing-ufushatat e phishing, smishing dhe mashtrimet në mediat sociale kërkojnë kredenciale dhe të dhëna.
- Rrjedhjet dhe zero-day: boshllëqe nga forcë brutale, njerëz të brendshëm ose dobësitë e dita zero shfrytëzuar para një patch-i; mjete për di nëse telefoni yt është hakuar ndihmë në zbulimin.
- IoT dhe sipërfaqja e sulmit: el telefoni i orkestrës portofolet, të lidhura me shtëpinë dhe punën, duke rritur rrezikun.
iOS vs Android: Siguria nga Dizajni dhe Funksionimi

iOS (ekosistem i kontrolluar) : App Store me shqyrtim të rreptë , enkriptim të paracaktuar , sandbox , nënshkrim kodi dhe veçori si Secure Enclave, Face ID dhe Touch ID . Leje të detajuara dhe shpërndarje e shpejtë dhe e njëkohshme e përditësimeve në pajisjet e pajtueshme. Në këmbim, përdoruesi ka më pak mundësi personalizimi dhe vendosja e softuerit tradicional antivirus është e vështirë për shkak të kufizimeve të platformës.
Android (hapje dhe diversitet) : një platformë me burim të hapur me një ekosistem të gjerë prodhuesish. Siguri shumështresore: Google Play Protect analizon aplikacionet, lejet e detajuara, enkriptimin e plotë , biometrikën dhe përmirësimet e përditësimit të komponentëve përmes iniciativave si Project Mainline . Në sferën profesionale, ekziston Android Enterprise (profile pune, modalitet i menaxhuar plotësisht) dhe teknologji si Samsung Knox . Ana negative është fragmentimi : patch-et varen nga prodhuesit dhe operatorët, dhe ngarkimi anësor rrit rrezikun nëse nuk menaxhohet siç duhet.
Në të dy sistemet, vendimet e përdoruesve dhe të IT-së janë thelbësore: aktivizimi i përditësimeve , shqyrtimi i lejeve , zgjedhja e pajisjeve me mbështetje të mirë dhe shmangia e burimeve të panjohura e zvogëlojnë në mënyrë drastike ekspozimin.
Menaxhimi i cenueshmërisë, ditët zero dhe tregu i shfrytëzimit
Tregu i cenueshmërisë tregon se shfrytëzimet e iOS dhe Android mund të arrijnë çmime të ngjashme , duke demonstruar se të dyja platformat janë objektiva të zbatueshëm . Fushatat e avancuara, të tilla si ato të lidhura me spiunazhin komercial (p.sh., Pegasus), ose rastet e hetuara si Triangulation, kanë treguar se, duke pasur parasysh një zinxhir shfrytëzimesh zero-day , një iPhone mund të kompromentohet pa ndërveprimin e përdoruesit. Opaciteti i ekosistemit mund të pengojë zbulimin e përdoruesit, ndërsa në Android, ekzistenca e telemetrisë së sigurisë dhe zgjidhjeve MDM/EDR mund të ofrojë dukshmëri më të madhe në mjediset e korporatave.
Si Apple ashtu edhe Google operojnë programe shpërblimi dhe përgjigjen me përditësime , por koha e ekspozimit varet nga shpejtësia e adaptimit : në iOS zakonisht është uniforme; në Android, është më mirë për modelet me një angazhim mbështetjeje dhe ato në listën e Android Enterprise Recommended . Edhe pse kontrollet e dyqaneve janë përmirësuar, aplikacione mashtruese janë zbuluar në mënyrë sporadike në të dy tregjet, duke përforcuar nevojën për kujdes.
Praktikat e mira për përdoruesit dhe kompanitë
- Përdorni vetëm dyqane zyrtare dhe çaktivizon instalimet nga burime të panjohura.
- Kontrolloni aplikacionet: vlerësime, leje, zhvillues dhe sjellje.
- updated sistemin dhe aplikacionet sapo të jenë të disponueshme përditësimet e sigurisë.
- Rinovoni pajisjen kur të mbarojë mbështetja dhe të performosh një herë kopje rezervë e plotë.
- Aktivizo fshirjen në distancë dhe vendndodhjen për humbje ose vjedhje.
- Mos i shmangni politikat e korporatësMbrojtjet MDM ekzistojnë për një arsye.
- Fjalëkalime të forta dhe menaxherin e fjalëkalimeve; shmangni ripërdorimin e tyre.
- vërtetimi me shumë faktorë sa herë që është në dispozicion.
- Jepini përparësi sigurisë mbi rehatinë: më pak fërkime, më shumë rrezik.
- Vlerësoni zgjidhjet VPN dhe të sigurisë me reputacion të mirë, veçanërisht në Android, për skanimin e aplikacioneve, anti-phishing dhe mbrojtjen e Wi-Fi.
Mjediset e korporatave dhe MDM
Në iOS, Apple Business Manager dhe monitorimi i pajisjeve lehtësojnë regjistrimin pa prekje, Apple ID-të e menaxhuara , kontrollin e profilit dhe një cikël të harmonizuar përditësimi . Në Android, Android Enterprise ofron një profil pune , modalitet të menaxhuar plotësisht , regjistrim pa prekje/Knox Mobile dhe një katalog të pajisjeve të rekomanduara . Në të dyja rastet, politikat MDM mundësojnë enkriptimin , fjalëkalimet, kontejnerët e korporatave , kontrollin e aplikacioneve dhe fshirjen selektive - karakteristika thelbësore në modelet BYOD/BYOP.
Avantazhet dhe kufizimet e secilës platformë
Android — Përparësitë: Shumë i konfigurueshëm me kontrolle të hollësishme të privatësisë; një ekosistem i gjerë me më shumë opsione dhe çmime . Kundër: Fragmentim dhe rrezik nëse ngarkimi anësor është i aktivizuar . Sugjerim: Ideale nëse ndiheni rehat me rregullimin e sigurisë dhe zgjidhni modele me mbështetje të garantuar.
iOS — Përparësitë: qëndrueshmëri, besueshmëri dhe përditësime të shpejta; siguri e fortë e gatshme për përdorim. Kundër: jo i paprekshëm , mbështetet në vendimet e shitësve dhe ka më pak mundësi personalizimi . Sugjerim: një opsion i thjeshtë për siguri të fortë pa shumë konfigurim.
Debati nuk ka të bëjë me paprekshmërinë, por me menaxhimin e riskut : zgjedhja e pajisjes së duhur, zbatimi i praktikave më të mira dhe shfrytëzimi i mjeteve të platformës bën gjithë ndryshimin. Në praktikë, iOS dhe Android mund të jenë shumë të sigurta kur përdoren dhe menaxhohen siç duhet.
